仅允许可信企业 / 个人设备登录桌面端账号。
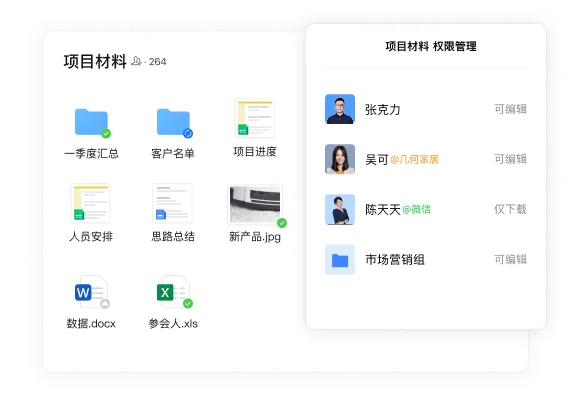
指定 IP 或网段才能访问邮件与微盘。
审批设备归属、配置生效范围,成员改不了。
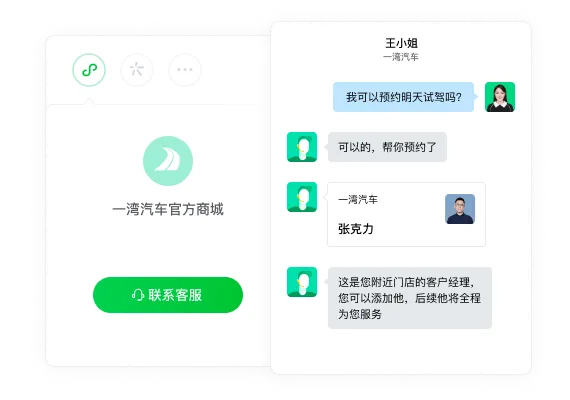
客户会话仍在企业侧,先挡住陌生设备再谈服务。
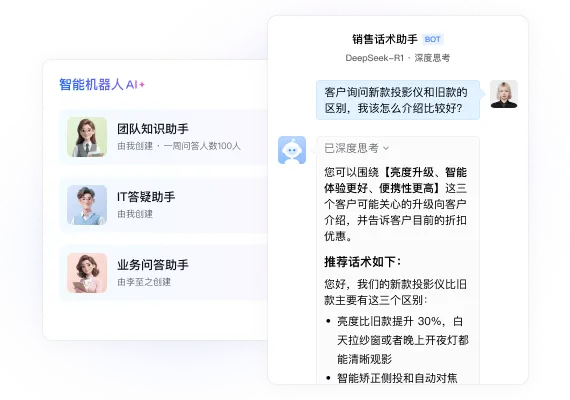
设备申请可摘要进企业安全会话,减少漏批。
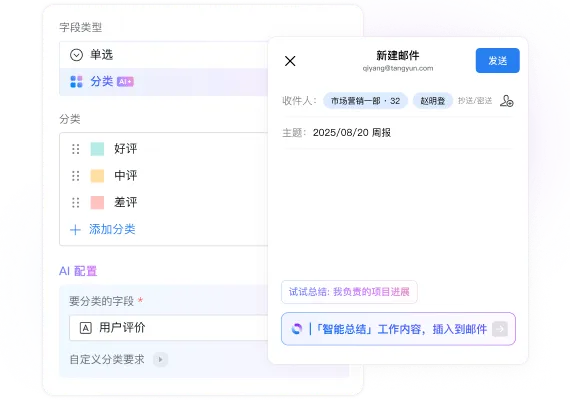
审批照常走,策略只挡登录门与文件网。
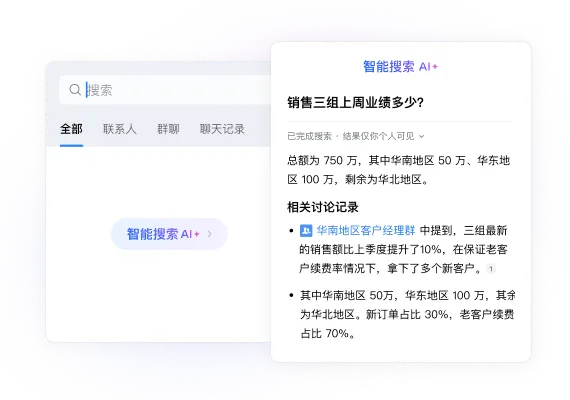
可信设备 + IP 访问限制,降低数据带出风险。
悬停查看可信设备、未知设备与 IP 段如何组合
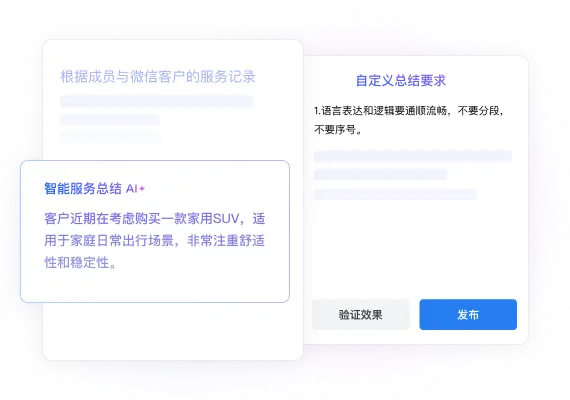
可限制只能登录本企业。
管理后台导入硬件信息后,匹配则进企业设备列表。未知电脑需申请归属。
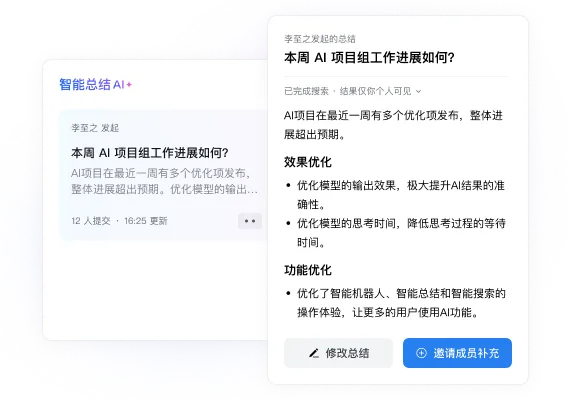
可与企业设备一并放行。
若策略改为仅企业设备,个人设备也无法登录,需重新申请。
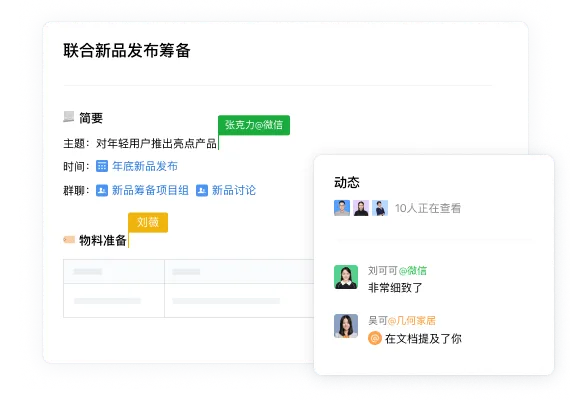
扫码后可申报归属。
管理员在企业安全会话或管理后台通过 / 驳回。网页版登录同样受控。
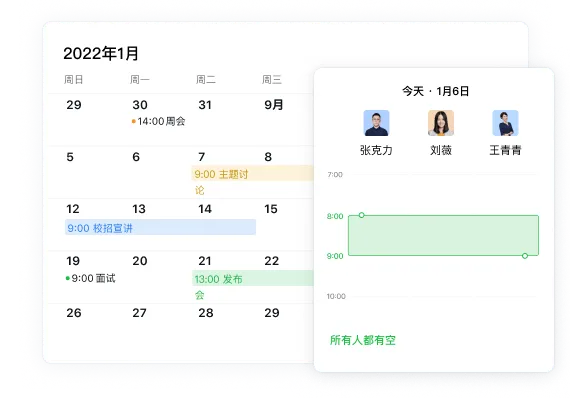
邮件、微盘限可信网段。
从管理后台「安全与管理」配置生效范围与 IP / IP 段,可附指引说明。
桌面端需 4.1.2 及以上。
电脑版下载升级后才采得到 MAC、序列号等。低版本可提醒升级。
多处 IP 限制同时生效。
安全管理、邮件、微盘规则并存时,按更严侧生效,需高级功能账号。
打卡、审批、人事助手等图标宫格,多出来的能力用了解更多折叠
打卡审批人事助手 汇报
 日程
 会议
 微盘
 邮件
 直播问卷课堂通讯录
总部财务只放行企业设备;门店可加可信个人设备。制造车间用 IP 段锁微盘。
设备申请摘要可推送。AI 开放能力公告提示安全会话可被应用读取。
先跑通可信设备与 IP 策略,再评估私有化,避免缺口。
设备采集覆盖
未知设备拦截
IP 段命中
申请及时审批
「未知电脑扫不进,办公网才打得开微盘。」
—— 安全管理员,管理后台启用可信设备与 IP 策略之后可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
网页版登录也走网络策略,共享机更安心。
电脑版下载到 4.1.2 以上,设备信息才采得全。
未知设备申请进企业安全会话,通过才放行。
可信企业设备只能登本企业,降低串账号。
邮件与微盘的 IP 规则同时生效,重叠取安全侧。
私有部署评估不改变先配设备再放行的顺序。
四端消息在,策略只挡登录门不挡审批。
可信设备打开后,陌生电脑扫码进不来。
IP 访问限制把微盘拦在办公网,出差走申请。
管理后台登录才能批设备归属,成员改不了。
企业微信管理后台网络控制把可信设备与 IP 策略写成两道门。立即下载给桌面采集,网页版入口给应急与后台审批。本站无外链。